Bomly CLI: Open-Source Afhankelijkheidsintelligentie voor AI-agenten en Ontwikkeling
Bomly CLI is een gratis, open-source command-line interface tool ontwikkeld door Bomly Dev, voornamelijk gebouwd met Go 11. Het richt zich op afhankelijkheidsintelligentie, inclusief Software Bill of Materials (SBOMs), kwetsbaarheidsaudits en CI-beleidspoorten. Verspreid als een enkele binaire, werkt Bomly CLI zonder dat een account of inlog vereist is, waardoor het toegankelijk is voor een verscheidenheid aan gebruikers. Het kan worden geïnstalleerd via meerdere pakketbeheerders of een direct script, en kan zelfs zonder volledige installatie worden uitgevoerd voor MCP-servergebruik.
Waar verbindt Bomly CLI mee?
Bomly CLI verbindt met een MCP (Model Context Protocol) server, die direct in zijn binaire bestand is ingebouwd. Deze server stelt de afhankelijkheidsintelligentie-tools van Bomly CLI beschikbaar voor AI-agenten. De kernfunctionaliteit draait om het bieden van inzichten in softwareafhankelijkheden, met de focus op SBOMs, kwetsbaarheidsaudits en het afdwingen van CI-beleidsgrenzen. Het primaire verbindingspunt is deze zelfvoorzienende MCP-server, die het stdio transportprotocol ondersteunt voor communicatie met compatibele AI-clients.
Kernfuncties en tools
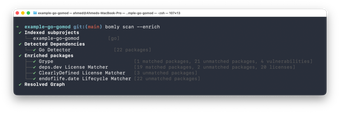
Wanneer uitgevoerd als een MCP-server via "bomly mcp serve", stelt Bomly CLI verschillende oproepbare tools beschikbaar. Deze omvatten bomly_scan, bomly_explain, bomly_diff, en bomly_plugins. De kern CLI-commando's die deze mogelijkheden aansteken zijn "scan" voor projectanalyse, "explain" voor het begrijpen van pakketbronnen, en "diff" voor het vergelijken van afhankelijkheidswijzigingen tussen verschillende revisies. Deze tools bieden gestructureerde JSON-uitvoer, geschikt voor programmatische interactie.
Voor wie is het bedoeld?
Bomly CLI richt zich op een divers publiek, waaronder ontwikkelaars, CI/CD-engineers, beveiligingsteams en AI-agenten. Het ondersteunt workflows zoals afhankelijkheidsscanning, kwetsbaarheidsaudits en integratie in CI-pijplijnen voor pull request-gating. AI-coderingsagenten kunnen zijn MCP-server gebruiken om programmatisch afhankelijkheidsgrafieken op te vragen en beveiligingsdeltas te analyseren. Sla dit over als je een langdurige daemon nodig hebt voor persistente authenticatie.
Hoe te beginnen
Er zijn geen referenties nodig. Het gebruikt het stdio transportprotocol en omgevingsvariabelen zoals BOMLY_* voor configuratie, naast gebruikers- of expliciet geselecteerde configuratiebestanden.
Toepassingsgevallen
- Afhankelijkheidsscanning en kwetsbaarheidsaudits: Scan projecten, containerafbeeldingen of Git-referenties, verrijk bevindingen met kwetsbaarheids- en licentiegegevens, en audit tegen beleidsregels.
- CI/CD-integratie en pull request-gating: Integreer in CI-pijplijnen (bijv. GitHub Actions, GitLab, Jenkins) om afhankelijkheidswijzigingen tussen Git-revisies te vergelijken en beleidsregels af te dwingen, vaak met de Bomly Guard GitHub Action.
- AI-agent-gedreven afhankelijkheidsintelligentie: AI-coderingsagenten interageren met de MCP-server van Bomly CLI om afhankelijkheidsgrafieken op te vragen, pakketbronnen uit te leggen en beveiligingsdeltas te analyseren, en ontvangen gestructureerde JSON-uitvoer.
Bomly CLI biedt een veelzijdige, accountvrije oplossing voor afhankelijkheidsintelligentie, die goed integreert met zowel menselijke workflows als AI-agenten. De focus op SBOMs, kwetsbaarheidsaudits en CI-beleidsafstemming maakt het een krachtig hulpmiddel voor moderne ontwikkelings- en beveiligingspraktijken. Configuratieopties bieden flexibiliteit voor verschillende omgevingen. Probeer een project te scannen op kwetsbaarheden met de "scan" opdracht.